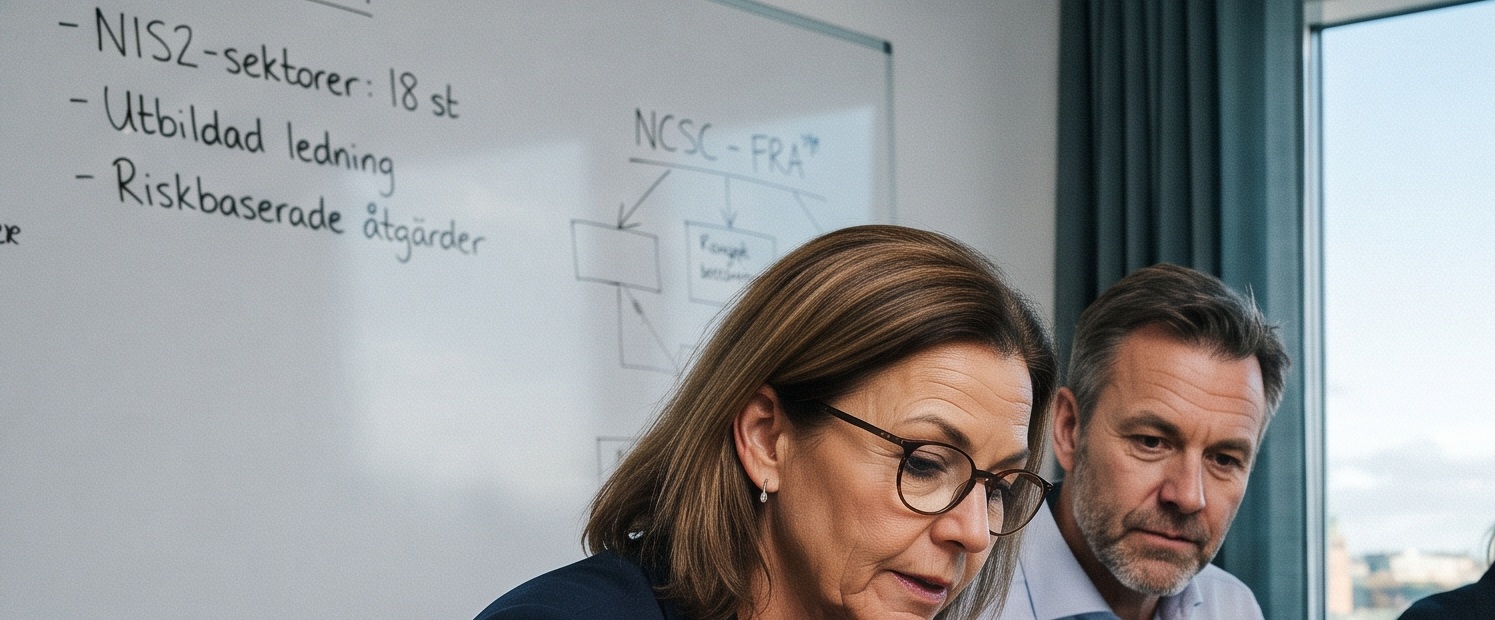
Den 1 oktober 2026 började föreskriften MCFFS 2026:11 gälla. Den gäller verksamheter som omfattas av cybersäkerhetslagen, den svenska genomförandet av NIS2-direktivet, och handlar om säkerhetsåtgärder och om att ledningen ska utbildas. Lagen har gällt sedan den 15 januari 2026, och sedan den 1 juli 2026 ligger det nationella cybersäkerhetscentret (NCSC) hos Försvarets radioanstalt (FRA).
Vilka omfattas?
Lagen gäller verksamheter inom 18 sektorer, och många fler än tidigare. Som huvudregel handlar det om medelstora och stora verksamheter, men det finns undantag, och även mindre bolag kan omfattas. Kontrollera därför hos NCSC eller er tillsynsmyndighet om ni är med och anmäl er om ni är det. Även om ni inte själva omfattas kan era kunder göra det, och då kommer kraven i form av avtalsvillkor.
Vad kräver föreskriften?
Två saker är särskilt viktiga:
- Riskbaserade säkerhetsåtgärder. Ni ska värdera er information, bedöma riskerna och införa åtgärder som är lämpliga och proportionerliga. De ska täcka organisatoriska, tekniska, operativa och fysiska områden.
- Utbildad ledning. Ledningen ansvarar för mål och inriktning, för att besluta om åtgärder utifrån riskerna och för att följa upp genomförandet. Den ska ha genomgått utbildning för att ha den kunskap som krävs.
Vid betydande incidenter ska en tidig varning lämnas så snart som möjligt och senast inom 24 timmar. Tiden räknas från att ni identifierat incidenten som betydande, och interna omvägar får inte fördröja den.
Fem saker att göra nu
- Ta reda på om ni omfattas och anmäl er till rätt myndighet vid behov.
- Gå igenom rutiner och riskanalyser. Varje åtgärd bör ha en ansvarig roll och ett slutdatum.
- Planera ledningsutbildningen och dokumentera den.
- Kartlägg leverantörer och avtal. Se var säkerhetskrav saknas, särskilt för it-system och outsourcing.
- Öva rapporteringen. Kan ni upptäcka, bedöma och varna inom 24 timmar, även en helg? Samordna med eventuell anmälan enligt GDPR.
Information, kundregister, kod och know-how är ofta det mest värdefulla ett bolag har, och det är sällan upptaget i någon förteckning. Börja därför med att veta vad ni har och vad som skulle hända om det försvann eller läckte. Det gör både säkerhetsarbetet och kravet på riskanalys betydligt enklare.
NCSC väntar med mer detaljerad vägledning till årsskiftet 2026/2027. Vänta inte med grunderna tills dess.
Vill ni ha hjälp att kartlägga vad som är värt att skydda i er verksamhet? Börja med vår kostnadsfria IP-genomlysning: kostnadsfri IP-genomlysning.